आर्टिफिशियल इंटेलिजेंस (AI) की इस अ अंधी दौड़ में सुरक्षा एक ऐसा पहलू है जिस पर दुनिया भर की बड़ी तकनीकी कंपनियों की पैनी नजर रहती है। सितंबर 2026 के इन दिनों में साइबर सुरक्षा की दुनिया से एक ऐसी दिलचस्प खबर सामने आई है जिसने सबको चौंका दिया है। भारतीय मूल के तीन युवा साइबर रिसर्चर्स ने प्रतिद्वंद्वी कंपनी के AI चैटबॉट की ताकत का इस्तेमाल कर दुनिया की सबसे बड़ी AI कंपनियों में शुमार OpenAI के सिस्टम में सुरक्षा की बड़ी दीवार को भेद डाला। यह कोई अवैध सेंधमारी नहीं थी, बल्कि एक अधिकृत 'बग-बाउंटी' कार्यक्रम का हिस्सा था, लेकिन जिस तेजी और सटीकता के साथ इस कारनामे को अंजाम दिया गया, उसने पूरी टेक इंडस्ट्री को सोचने पर मजबूर कर दिया है।
क्या था पूरा मामला और कैसे हुई शुरुआत?
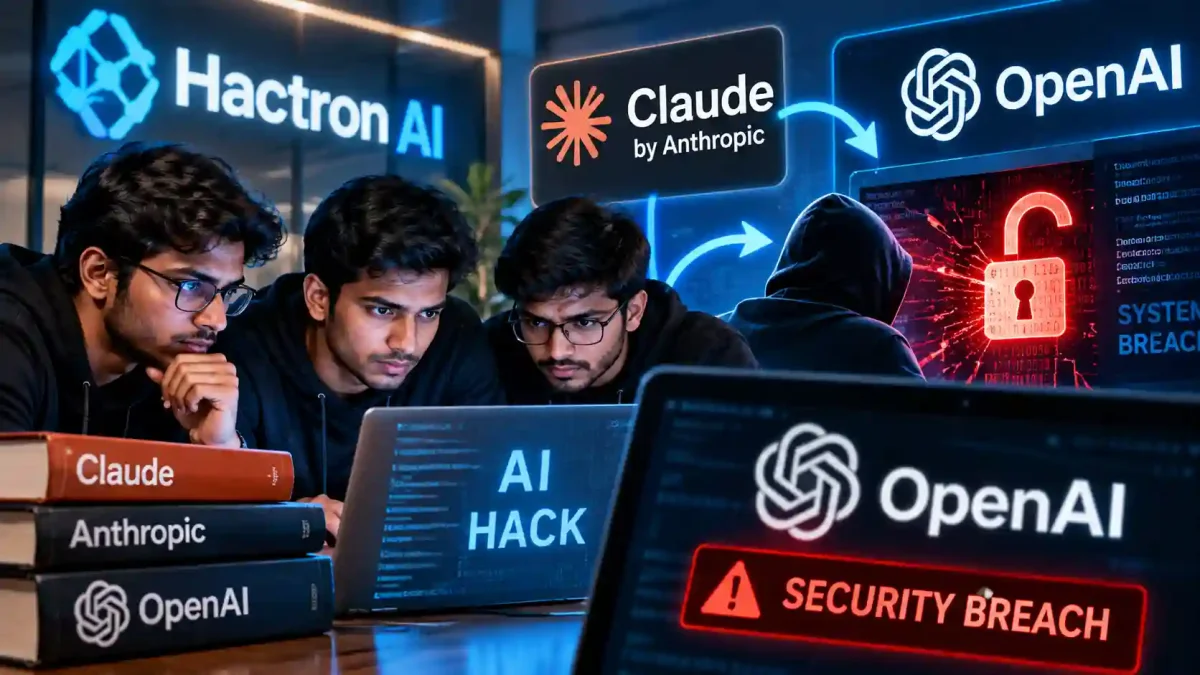
साइबर सिक्योरिटी स्टार्टअप 'हैक्ट्रॉन एआई' से जुड़े तीन शार्प दिमागों—हर्ष जायसवाल, मोहन पेधापति और राहुल मैनी—ने मिलकर इस साहसिक प्रयोग को पूरा किया। तकनीकी जगत में प्रतिष्ठित माने जाने वाले 'वॉल स्ट्रीट जर्नल' की रिपोर्ट के मुताबिक, इस टीम ने OpenAI के आधिकारिक बग-बाउंटी प्रोग्राम के तहत सुरक्षा कमजोरियों की तलाश शुरू की। हैरानी की बात यह थी कि पहली तकनीकी खामी हाथ लगने से लेकर कंपनी के बेहद सुरक्षित और प्राइवेट गिटहब रिपॉजिटरी तक पहुंचने का सफर महज 72 घंटे से भी कम समय में तय कर लिया गया।
इस पूरे ऑपरेशन के दौरान रिसर्चर्स ने एआई टोकन्स पर लगभग 3,000 अमेरिकी डॉलर (भारतीय मुद्रा में करीब 2.5 लाख रुपये) का निवेश किया। तकनीकी विश्लेषकों का मानना है कि यह घटना इस बात का जीता-जाता सबूत है कि आने वाले समय में आर्टिफिशियल इंटेलिजेंस का इस्तेमाल सुरक्षा में सेंध लगाने के लिए किस हद तक खतरनाक और असरदार साबित हो सकता है।
प्रतिद्वंद्वी के AI 'क्लॉड' का लिया गया सहारा
इस पूरी हैकिंग रणनीति का सबसे दिलचस्प हिस्सा यह था कि रिसर्चर्स ने OpenAI के अपने सिस्टम में सेंध लगाने के लिए उसकी सबसे बड़ी प्रतिद्वंद्वी कंपनी एंथ्रोपिक के AI चैटबॉट 'क्लॉड' (Claude) की मदद ली। टीम ने सबसे पहले OpenAI के पब्लिक कम्युनिटी फोरम में एक सूक्ष्म तकनीकी खामी का पता लगाया। यह लूपहोल्स इमेज फाइल्स को प्रोसेस करने के तरीके से जुड़ा हुआ था, जिसकी मदद से सर्वर पर कोड रन कराया जा सकता था।
इसके बाद असली खेल शुरू हुआ। टीम ने एंथ्रोपिक के टूल 'क्लॉड' को कमांड दी, जिसने कोडिंग करने, बग को डिबग करने और उस खामी को परखने वाले एक्सप्लॉइट को रॉकेट गति से तैयार करने में मदद की। इस प्रक्रिया को आगे बढ़ाते हुए उन्होंने एक के बाद एक कई खामियों को आपस में जोड़ा और आखिरकार एक कर्मचारी के कोडेक्स अकाउंट के जरिए OpenAI के प्राइवेट गिटहब तक सीधी पहुंच बना ली। हालांकि, रिसर्चर्स ने बाद में यह भी स्पष्ट किया कि रणनीति बनाने और कड़ियों को जोड़ने का जटिल काम इंसानी बुद्धि ने ही किया, जबकि 'क्लॉड' ने एक अति-कुशल सहायक की भूमिका निभाते हुए काम की रफ्तार को कई गुना बढ़ा दिया।
कौन हैं वे तीन भारतीय जिन्होंने रचा यह इतिहास?
इस चौंकाने वाले खुलासे के पीछे जिन तीन भारतीय युवाओं का हाथ है, वे कोई आम कोडर नहीं बल्कि साइबर सुरक्षा के क्षेत्र के दिग्गज माने जाते हैं। आइए इनकी पेशेवर पृष्ठभूमि पर एक नजर डालते हैं:
1. मोहन पेधापति (CTO और को-फाउंडर, Hacktron AI)
मोहन इस स्टार्टअप के चीफ टेक्नोलॉजी ऑफिसर और सह-संस्थापक हैं। वे मुख्य रूप से वेब एक्सप्लॉइटेशन, सोर्स-कोड रिव्यू और मोबाइल ऐप्लिकेशन सिक्योरिटी के उस्ताद माने जाते हैं। हैक्ट्रॉन एआई की स्थापना से पहले वे इलेक्ट्रोवोल्ट इन्फोसेक की नींव रख चुके थे और क्योर53 जैसी प्रतिष्ठित फर्म में सिक्योरिटी कंसल्टेंट के तौर पर अपनी सेवाएं दे चुके हैं। उनकी शैक्षणिक यात्रा आंध्र प्रदेश के स्कूलों से शुरू होकर RGUKT नुजविद तक पहुँची, जहाँ उन्होंने कंप्यूटर साइंस में बीटेक की डिग्री हासिल की।
2. हर्ष जायसवाल (को-फाउंडर, Hacktron AI)
हर्ष इस स्टार्टअप के सह-संस्थापक होने के साथ-साथ सीनियर वल्नेरेबिलिटी रिसर्चर भी हैं। उनके पास सिस्टम की गहरी और तकनीकी खामियों को ढूंढने का एक दशक यानी 10 साल से अधिक का लंबा और समृद्ध अनुभव है। हर्ष प्रोजेक्ट डिस्कवरी, जोमैटो और क्योर53 जैसी दिग्गज कंपनियों के साथ काम कर चुके हैं। इसके अलावा, उन्होंने हैकरवन के बग-बाउंटी प्लेटफॉर्म पर काम करते हुए ऐपल, पेपाल और गिटहब जैसी दुनिया की सबसे मूल्यवान कंपनियों के उत्पादों में सुरक्षा सुराखों को उजागर किया है।
3. राहुल मैनी (वल्नेरेबिलिटी रिसर्चर, Hacktron AI)
राहुल इस टीम में वल्नेरेबिलिटी रिसर्चर के रूप में काम करते हैं और बग-बाउंटी कम्युनिटी का एक बेहद भरोसेमंद चेहरा हैं। वे कोबाल्ट, सिनैक रेड टीम, हैकरवन और बगक्राउड जैसे प्रमुख वैश्विक प्लेटफॉर्म्स पर कोर पेनटेस्टर्स और बग हंटर के तौर पर सक्रिय रहे हैं। उनकी काबिलियत का अंदाजा इसी बात से लगाया जा सकता है कि उन्हें प्रतिष्ठित 'एटीएंडटी हॉल ऑफ फेम' में जगह मिल चुकी है। इसके अलावा, वे बगक्राउड कम्युनिटी अवॉर्ड और टीसीएस हैकक्वेस्ट 3.0 के फर्स्ट रनर-अप भी रह चुके हैं।
कंपनी की त्वरित प्रतिक्रिया और इनाम
जैसे ही इन तीनों रिसर्चर्स ने इस खतरनाक सुरक्षा चूक की जानकारी OpenAI के सामने रखी, कंपनी ने बिना किसी देरी के त्वरित कार्रवाई की। तकनीकी दिग्गजों ने तुरंत अपने सिस्टम की समीक्षा की और उन सभी रास्तों को सील कर दिया जिनके जरिए यह सेंध लगाई गई थी।
OpenAI ने इस उच्चस्तरीय रिसर्च और पारदर्शिता की सराहना करते हुए इन तीनों शोधकर्ताओं को 6,500 अमेरिकी डॉलर यानी लगभग 5.5 लाख रुपये का आधिकारिक बग-बाउंटी रिवॉर्ड प्रदान किया। इस घटना के बाद से तकनीकी गलियारों में इस बात पर बहस छिड़ गई है कि AI टूल्स का दुरुपयोग साइबर अपराधियों के हाथ में जाने पर कितना खतरनाक साबित हो सकता है, और कंपनियों को अपनी सुरक्षा व्यवस्था को कितना अधिक चाक-चौबंद रखने की जरूरत है।